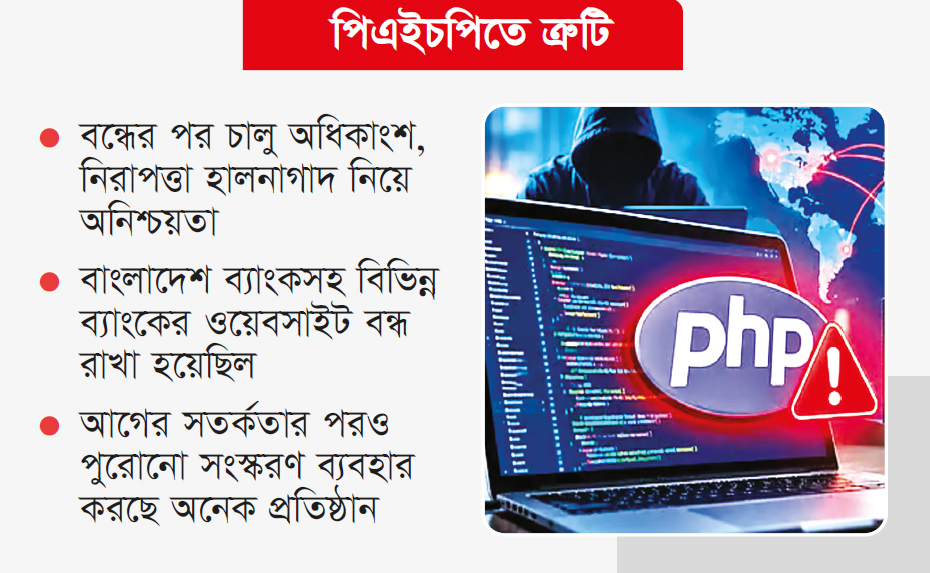
পিএইচপি প্রোগ্রামিং ল্যাঙ্গুয়েজের নিরাপত্তা ত্রুটিতে বাংলাদেশের সরকারি-বেসরকারি ৫০টির বেশি ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন সাইবার হামলার ঝুঁকিতে রয়েছে। এসব প্রতিষ্ঠানের অনেকেই আগের সতর্কবার্তার পরও পিএইচপির পুরোনো, ঝুঁকিপূর্ণ কিংবা মেয়াদোত্তীর্ণ সংস্করণ হালনাগাদ করেনি। সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা বিজিডি ই-গভ সার্টের নজরদারিতে উঠে এসেছে এ তথ্য। সম্ভাব্য হামলা এড়াতে গত বৃহস্পতিবার বাংলাদেশ ব্যাংকসহ একাধিক ব্যাংক এবং ডিজিটাল ভূমিসেবার ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়েছিল। গতকাল রোববারের মধ্যে বন্ধ থাকা অধিকাংশ ওয়েবসাইট চালু হলেও সংশ্লিষ্ট সব ব্যবস্থার নিরাপত্তা হালনাগাদ সম্পন্ন হয়েছে কি না, তা নিয়ে অনিশ্চয়তা রয়ে গেছে।
সার্ট বলছে, আগের সতর্কতার পরও বেশ কিছু প্রতিষ্ঠান নিরাপত্তাব্যবস্থা হালনাগাদের বিষয়ে নিশ্চিত করেনি, কেউ কেউ কোনো জবাবও দেয়নি। ফলে ওয়েবসাইট সচল হলেও অননুমোদিত প্রবেশ, তথ্যের গোপনীয়তা ও অখণ্ডতা ক্ষতিগ্রস্ত হওয়া এবং অনলাইন সেবা ব্যাহত হওয়ার ঝুঁকি পুরোপুরি উড়িয়ে দেওয়া যাচ্ছে না। সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে পিএইচপির নিরাপদ ও সমর্থিত সংস্করণে উন্নীত করা, নিরাপত্তা সংশোধনী প্রয়োগ এবং প্রয়োজনে ওয়েবসেবায় প্রবেশ সীমিত করার নির্দেশনা দিয়েছে সংস্থাটি।
পিএইচপির নিরাপত্তা ত্রুটি নিয়ে গতকাল রোববার জরুরি সতর্কবার্তা জারি করে বিজিডি ই-গভ সার্ট। সতর্কবার্তায় বলা হয়, সংস্থাটির সাইবার থ্রেট ইন্টেলিজেন্স (সিটিআই) ইউনিটের নিয়মিত নজরদারিতে সরকারি, জনখাত ও বেসরকারি বিভিন্ন প্রতিষ্ঠানের একাধিক ওয়েব অ্যাপ্লিকেশনে নিরাপত্তাঝুঁকি শনাক্ত হয়েছে। এসব অ্যাপ্লিকেশনে পিএইচপির পুরোনো বা সমর্থনহীন সংস্করণ ব্যবহারের কারণে সেগুলো সম্ভাব্য সাইবার হামলার ঝুঁকিতে রয়েছে।
সতর্কবার্তায় আরও বলা হয়েছে, এর আগে সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে ঝুঁকির বিষয়ে অবহিত করা হলেও বেশ কিছু প্রতিষ্ঠান নিরাপত্তা হালনাগাদ সম্পন্ন করেছে কি না, তা নিশ্চিত করেনি। কোনো কোনো প্রতিষ্ঠান এ বিষয়ে কোনো জবাবও দেয়নি। ফলে দুর্বলতাগুলো এখনো রয়ে গেছে কি না, তা নিয়ে অনিশ্চয়তা রয়েছে। এসব ওয়েবসেবায় অননুমোদিত প্রবেশ কিংবা সাইবার হামলার আশঙ্কা উড়িয়ে দেওয়া যাচ্ছে না। জানতে চাইলে বিজিডি ই-গভ সার্টের প্রকল্প পরিচালক নাজমুল হক খন্দকার বলেন, আগের সতর্কবার্তা জারির পরও নজরদারিতে দেখা গেছে, অনেক প্রতিষ্ঠান পিএইচপির সংস্করণ হালনাগাদ করেনি। কোনো কোনো প্রতিষ্ঠানের ওয়েবসাইটে আরও পুরোনো সংস্করণ রয়ে গেছে। এতে ওয়েবসাইটগুলো নিরাপত্তাঝুঁকিতে থাকছে। এ কারণে সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে নতুন করে সতর্ক করা হয়েছে এবং পিএইচপির সংস্করণ হালনাগাদ করে সর্বশেষ সমর্থিত সংস্করণে যাওয়ার পরামর্শ দেওয়া হয়েছে।
বন্ধ হয়েছিল কেন্দ্রীয় ব্যাংকসহ বিভিন্ন ব্যাংকের ওয়েবসাইট : পিএইচপির নিরাপত্তা ত্রুটি নিয়ে বিশ্বজুড়ে উদ্বেগ ছড়িয়ে পড়ার পর সতর্কতামূলক ব্যবস্থা হিসেবে গত বৃহস্পতিবার নিজেদের ওয়েবসাইট বন্ধ করে দেয় বাংলাদেশ ব্যাংক।
এরপর সম্ভাব্য সাইবার ঝুঁকি এড়াতে এবং নিজেদের প্রযুক্তি অবকাঠামোর নিরাপত্তা যাচাই করতে আরও কয়েকটি ব্যাংক একই পদক্ষেপ নেয়। এর মধ্যে রয়েছে অগ্রণী ব্যাংক, জনতা ব্যাংক, আইএফআইসি ব্যাংক, স্ট্যান্ডার্ড ইসলামী ব্যাংক, এসবিএসি ব্যাংক ও বেঙ্গল কমার্শিয়াল ব্যাংকসহ বেশ কয়েকটি ব্যাংক। এ ছাড়া বন্ধ রাখা হয়েছিল ডিজিটাল ভূমিসেবার ওয়েবসাইটও। সংশ্লিষ্ট প্রতিষ্ঠানগুলোর এসব পদক্ষেপের উদ্দেশ্য ছিল সম্ভাব্য ঝুঁকি পর্যালোচনা এবং নিরাপত্তা পরিস্থিতি যাচাই করা। বাংলাদেশ ব্যাংক জানিয়েছিল, ওয়েবসাইট বন্ধ থাকলেও ব্যাংকিং সেবায় কোনো প্রভাব পড়েনি।
নিরাপত্তা যাচাইয়ের পর গতকাল বেশির ভাগ প্রতিষ্ঠানের বন্ধ থাকা ওয়েবসাইট আবার চালু হয়েছে। জনতা ব্যাংক ও বেঙ্গল কমার্শিয়াল ব্যাংকের ওয়েবসাইট দুপুরের দিকে সচল হয়। প্রায় একই সময়ে স্বাভাবিক হয় ডিজিটাল ভূমিসেবার ওয়েবসাইটও। তবে ওয়েবসাইট চালু হওয়ার অর্থ এই নয় যে সংশ্লিষ্ট সব নিরাপত্তা দুর্বলতা দূর হয়েছে। পিএইচপির সংস্করণ হালনাগাদসহ প্রয়োজনীয় কারিগরি ব্যবস্থা সম্পন্ন হয়েছে কি না, সেটিই এখন গুরুত্বপূর্ণ। ডিজিটাল ভূমিসেবার ওয়েবসাইটটি গত শনিবার দুপুরের মধ্যে চালু হওয়ার কথা ছিল। অন্যদিকে বাংলাদেশ ব্যাংকের নিয়োগসংক্রান্ত ওয়েবসাইট erecruitment.bb.org.bd গতকাল সন্ধ্যা ছয়টা ৫১ মিনিটেও বন্ধ পাওয়া যায়। ওয়েবসাইটটিতে প্রবেশের চেষ্টা করলে রক্ষণাবেক্ষণ চলছে বলে বার্তা দেখানো হচ্ছিল। ফলে কোনো কোনো প্রতিষ্ঠানের ওয়েবসাইট পুরোপুরি সচল হয়েছে এবং কোথায় এখন কাজ চলছে, তা নিয়ে নজরদারি অব্যাহত রয়েছে।
সরকারি ওয়েবসাইটে ঝুঁকি বেশি উদ্বেগের : সাইবার নিরাপত্তা বিশেষজ্ঞদের কাছে সরকারি ওয়েবসাইট ও ডিজিটালসেবার নিরাপত্তা বিশেষ গুরুত্বপূর্ণ। এসব প্ল্যাটফর্মে নাগরিকদের ব্যক্তিগত তথ্য, পরিচয়সংক্রান্ত উপাত্ত, আবেদন, সনদ ও বিভিন্ন গুরুত্বপূর্ণ নথি সংরক্ষিত থাকতে পারে। কোনো দুর্বলতার সুযোগ নিয়ে অননুমোদিত ব্যক্তি এসব ব্যবস্থায় প্রবেশ করতে পারলে তথ্যের গোপনীয়তা ও অখণ্ডতা ক্ষতিগ্রস্ত হওয়ার আশঙ্কা থাকে। একই সঙ্গে তথ্য পরিবর্তন, সেবা ব্যাহত করা কিংবা ওয়েবসাইটের নিয়ন্ত্রণ নেওয়ার মতো ঝুঁকিও তৈরি হতে পারে।
পিএইচপি ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন তৈরিতে বহুল ব্যবহৃত একটি প্রোগ্রামিং ল্যাঙ্গুয়েজ। বিভিন্ন সরকারি-বেসরকারি প্রতিষ্ঠানের অনলাইনসেবা পরিচালনায় এ প্রযুক্তি ব্যবহৃত হয়। তবে পিএইচপির সব সংস্করণ সমান নিরাপদ নয়। কোনো সংস্করণে নিরাপত্তা ত্রুটি শনাক্ত হলে নির্মাতাপ্রতিষ্ঠান সংশোধনী প্রকাশ করতে পারে। আবার কোনো পুরোনো সংস্করণের জন্য নিরাপত্তা হালনাগাদ দেওয়া বন্ধ হয়ে গেলে সেটি ব্যবহার অব্যাহত রাখার ঝুঁকি বাড়ে। এ ধরনের দুর্বলতা থাকলেই যে কোনো ওয়েবসাইটে হামলা হয়েছে, এমন নয়। তবে দুর্বল সফটওয়্যার ব্যবহার করা হলে হামলাকারীরা সেই সুযোগ কাজে লাগানোর চেষ্টা করতে পারে। এ কারণে ঝুঁকি শনাক্ত হওয়ার পর দ্রুত সংস্করণ হালনাগাদ, নিরাপত্তা যাচাই এবং প্রয়োজনীয় প্রতিরোধমূলক ব্যবস্থা নেওয়া জরুরি।
বাংলাদেশের ক্ষেত্রে উদ্বেগের বিষয় হলো, আগেই সতর্ক করার পরও কিছু প্রতিষ্ঠান তাদের ব্যবহৃত পিএইচপির সংস্করণ হালনাগাদ করেছে কি না, তা নিশ্চিত করেনি। কোনো প্রতিষ্ঠানের ওয়েবসাইট চালু থাকলেও সেটির সফটওয়্যার পুরোনো থেকে গেলে সম্ভাব্য ঝুঁকি থেকেই যেতে পারে। তাই শুধু ওয়েবসাইটের দৃশ্যমান কার্যকারিতা দেখে নিরাপত্তার অবস্থা নির্ধারণ করা সম্ভব নয়।
ঝুঁকি কমাতে যেসব নির্দেশনা : নিরাপত্তা ঝুঁকি মোকাবিলায় সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে ইন্টারনেট থেকে প্রবেশ করা যায়— এমন সব ওয়েব অ্যাপ্লিকেশন, সার্ভার, কনটেইনার ও হোস্টিং পরিবেশে পিএইচপির কোন সংস্করণ ব্যবহৃত হচ্ছে, তা যাচাই করতে বলেছে বিজিডি ই-গভ সার্ট। যেসব সংস্করণে নিরাপত্তা ত্রুটি রয়েছে, সেগুলোকে সংশোধিত সংস্করণে উন্নীত করার পরামর্শ দেওয়া হয়েছে। প্রয়োজন অনুযায়ী নিরাপত্তা সংশোধনী প্রয়োগ করে দুর্বলতা দূর করতে হবে। আর যেসব সংস্করণের জন্য নির্মাতাপ্রতিষ্ঠান নিরাপত্তা হালনাগাদ দেওয়া বন্ধ করেছে, সেগুলোর পরিবর্তে সমর্থিত সংস্করণ ব্যবহার করতে হবে। কোনো প্রতিষ্ঠানের পক্ষে তাৎক্ষণিকভাবে নিরাপত্তা হালনাগাদ করা সম্ভব না হলে বিকল্প প্রতিরোধমূলক ব্যবস্থা নিতে হবে। এ ক্ষেত্রে সাময়িকভাবে ওয়েবসেবায় প্রবেশের সুযোগ সীমিত করা, ভার্চুয়াল প্রাইভেট নেটওয়ার্কের (ভিপিএন) মাধ্যমে প্রবেশের ব্যবস্থা করা এবং নির্দিষ্ট আইপি ঠিকানা থেকে সংযোগের অনুমতি দেওয়ার পরামর্শ দেওয়া হয়েছে। একই সঙ্গে অপ্রয়োজনীয় উন্মুক্ত প্রবেশাধিকার বন্ধ রাখতে বলা হয়েছে। তবে বিজিডি ই-গভ সার্ট সতর্ক করে বলেছে, এসব সাময়িক ব্যবস্থা ঝুঁকি কিছুটা কমাতে পারে; কিন্তু প্রয়োজনীয় নিরাপত্তা হালনাগাদের বিকল্প নয়। তাই সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে দ্রুত সফটওয়্যার হালনাগাদ করতে হবে এবং নিরাপত্তা যাচাইয়ের মাধ্যমে দুর্বলতা দূর হয়েছে কি না, তা নিশ্চিত করতে হবে।
কোনো ওয়েবসাইট বা অ্যাপ্লিকেশন তৃতীয় পক্ষের মাধ্যমে পরিচালিত হলেও এর নিরাপত্তা নিশ্চিত করার দায়িত্ব সংশ্লিষ্ট প্রতিষ্ঠানের। অর্থাৎ বাইরের কোনো সেবাদাতা প্রতিষ্ঠানের মাধ্যমে ওয়েবসাইট পরিচালিত হচ্ছে— এমন যুক্তিতে নিরাপত্তার দায় এড়ানোর সুযোগ নেই। ওয়েব অ্যাপ্লিকেশন, সার্ভার ও হোস্টিং অবকাঠামোর নিরাপত্তা নিশ্চিত করতে প্রতিষ্ঠানগুলোকে নিজেদের দায়িত্ব পালন করতে হবে।
ওয়েবসাইট চালুর পাশাপাশি নিরাপত্তা নিশ্চিত করার তাগিদ : সাম্প্রতিক ঘটনায় বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট বন্ধ রাখা ও পরে আবার চালু করার মধ্য দিয়ে সাইবার নিরাপত্তা নিয়ে সতর্কতার বিষয়টি সামনে এসেছে। তবে ওয়েবসাইট বন্ধ রাখা একটি সাময়িক প্রতিরোধমূলক পদক্ষেপ মাত্র।
দীর্ঘমেয়াদে নিরাপত্তা নিশ্চিত করতে সফটওয়্যারের দুর্বলতা শনাক্ত করা, নিয়মিত হালনাগাদ করা এবং সার্ভার ও অ্যাপ্লিকেশনের নিরাপত্তা পর্যালোচনা চালিয়ে যাওয়া প্রয়োজন। বিশেষ করে সরকারি ও আর্থিক প্রতিষ্ঠানের অনলাইন সেবায় নিরাপত্তা দুর্বলতা থাকলে তা শুধু ওয়েবসাইটের কার্যক্রমে সীমাবদ্ধ নাও থাকতে পারে। সংশ্লিষ্ট ব্যবস্থায় কী ধরনের তথ্য সংরক্ষিত রয়েছে এবং সেগুলোতে কীভাবে প্রবেশ নিয়ন্ত্রণ করা হচ্ছে, তার ওপর সম্ভাব্য ক্ষতির মাত্রা নির্ভর করে। এ কারণে ঝুঁকিপূর্ণ সংস্করণ ব্যবহারকারী প্রতিষ্ঠানগুলোর দ্রুত ব্যবস্থা নেওয়া জরুরি।
বিজিডি ই-গভ সার্টের নজরদারিতে ৫০টির বেশি ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশনে পুরোনো পিএইচপি সংস্করণ ব্যবহারের তথ্য পাওয়ার বিষয়টি সংশ্লিষ্ট প্রতিষ্ঠানগুলোর জন্য সতর্কসংকেত। বন্ধ থাকা অধিকাংশ ওয়েবসাইট আবার চালু হলেও প্রকৃত নিরাপত্তা নিশ্চিত করতে হলে শুধু অনলাইনসেবা সচল রাখাই যথেষ্ট নয়। পিএইচপির নিরাপদ ও সমর্থিত সংস্করণ ব্যবহার, প্রয়োজনীয় সংশোধনী প্রয়োগ এবং নিয়মিত নিরাপত্তা পর্যবেক্ষণের মাধ্যমে দুর্বলতা দূর করতে হবে। নাগরিকদের তথ্য সুরক্ষা এবং ডিজিটাল সেবার নিরবচ্ছিন্নতা নিশ্চিত করতে এখন সবচেয়ে গুরুত্বপূর্ণ কাজ হলো শনাক্ত ঝুঁকিগুলোর দ্রুত ও কার্যকর সমাধান।